最近要重整檔案,希望將一些舊有的備份檔進行刪除,但是卻發現在刪除時,無法進行,並且發生檔案無法讀取的錯誤,由於檔案數量過多,所以如果要透過排除法進行時,會較為耗時,所以我先將處理的過程整理如下。
首先我們先介紹一個解除鎖定的軟體,此軟體名為 "LockHunter",這是一個免費的軟體而且只有約3MB左右的大小,透過此軟體即可找出檔案是被誰所鎖住,詳細的說明與下載,可以參考官網說明。
LockHunter
http://lockhunter.com/download.htm
1、透過指令的方式進行。
由於透過檔案總管進行時,會發生檔案無法讀取的錯誤,所以我先嘗試透過Dos Command視窗輸入下列的指令進行。
del yourdeletefolder /S /Q
/S -> 由子目錄逐一刪除檔案
/Q -> 安靜模式,不要詢問是否要進行檔案的刪除
指令進行後,發現仍然會有空目錄無法刪除,所以再次透過下列的指令進行空目錄的刪除。
rmdir yourdeletefolder /S /Q
/S -> 由子目錄逐一刪除檔案
/Q -> 安靜模式,不要詢問是否要進行檔案的刪除
在指令進行後發現下列的錯誤畫面,發現主要就是這個資料夾造成的。
2、由於此檔案被鎖住,所以我們就透過 LockHunter 來進行解除,選擇目錄資料夾後,點選滑鼠右鍵 -> What is locking this file?
3、此時即會顯示出此檔案被那一個程式給鎖定,再點選下方的Unlock It!後,即可進行解除。
後續上你即可將此資料夾進行刪除。
關鍵字:LockHunter、File Lock、Folder Lock、Unlock、檔案鎖定
2015年6月27日 星期六
2011年7月1日 星期五
效能監視器的進階應用 - Logman
當問題發生時,最需要的就是有資料進行確認與還原問題,尤其是協助他人處理問題時,沒有相關的資料進行參考時,就有可能花費更多的時間進行處理,如最常遇到的效能調整就是一個典型的問題,而在Windows的平台中有一個很好用的資料收集器,就是效能監視器,但是由於此軟體可以收集的資料種類非常的多,如果收集的過多,會造成系統效能的負擔,而如果收集的太少,也會無法進行有的分析,而且如果要監控的電腦很多台的時候,就需要逐一的設定,所以在此提供一個內建的軟體(Logman),透過此軟體,可以事先將需要的物件種類範本準備好後,再產生一個效能監能器進行監控。
監控資料庫上常用到的物件種類:
Logman是一個可以透過指令的方式來進行效能監視器的設定與管理的軟體,方便進行監視器的設定步署。
使用範例:
指令:
1、建立效能監控
範本文件內容:
http://technet.microsoft.com/zh-tw/library/cc755366(WS.10).aspx
關鍵字:Performance Monitor、Logman、效能監視器、資料收集
監控資料庫上常用到的物件種類:
- System
- Memory
- Paging File
- Process
- Processor
- System
- Physical Disk
- Network interface
- SQL Server
- SQL Server:Access Methods
- SQL Server:Buffer Manager
- SQL Server:Databases
- SQL Server:General Statistics
- SQL Server:Locks
- SQL Server:Memory Manager
- SQL Server:SQL Statistics
- SQL Server:Transactions
- SQL Server:Wait Statistics
Logman是一個可以透過指令的方式來進行效能監視器的設定與管理的軟體,方便進行監視器的設定步署。
操作方式:
- CREATE COUNTER <CounterLogName>:建立[效能計數器]收集項目
- Update <CounterLogName>:更新[效能計數器]收集項目
- -f :紀錄檔格式(bin|bincirc|csv|tsv|sql)
- -max :紀錄檔案最大大小(MB)
- -si :每次收集間隔
- -o :輸出路徑或是SQL Server DSN
- -cf :指定[效能計數器]設定檔
- -c :收集的計數器名稱
- -s :收集的遠端電腦名稱
- -b :收集的起始時間
- -e :收集的結束時間
- -v :指定輸出檔名編號方式,格式為 nnnnnn|mmddhhmm
- -r :依據設定的起迄時間重複每天收集
使用範例:
假設我想要設定一個監控檔在客戶端,名稱為 [pm_new],輸出格式為[csv],每個檔案的最大容量為 [100] MB,每隔 [30] 秒收集一次,輸出的檔案放置在 [c:\pm_tmp\],每個檔案的前置名稱為 [log],檔案格式為 [月日時分],而為了大量步署,所以將範本檔案透過網路分享的方式放置在 [\\CARYHSU-COMPUTER\share\pm_template.xml]的電腦中,需要控監的電腦名稱為 [CARYHSU-COMPUTER],最後此監控在每天早上的 [11:00] 開始,[22:00] 結束。
指令:
1、建立效能監控
logman create counter pm_new -f csv -max 100 -si 30 -o c:\pm_tmp\log -v MMddHHmm -cf \\CARYHSU-COMPUTER\share\pm_template.xml -s CARYHSU-COMPUTER -b 11:00 -e 22:00 -r
2、更新效能監控
logman update pm_new -f csv -max 100 -si 30 -o c:\pm_tmp\log -v MMddHHmm -cf \\CARYHSU-COMPUTER\share\pm_template.xml -s CARYHSU-COMPUTER -b 11:00 -e 22:00 -r
2、更新效能監控
logman update pm_new -f csv -max 100 -si 30 -o c:\pm_tmp\log -v MMddHHmm -cf \\CARYHSU-COMPUTER\share\pm_template.xml -s CARYHSU-COMPUTER -b 11:00 -e 22:00 -r
範本說明:在範本的制作上可以先透過效能監器先將需要的物件種類選擇好了,再將其他的文字刪除,只剩下物件名稱的部份如下方的範列即可。
範本文件內容:
\Memory\Available MBytes
\Memory\Page Faults/sec
\MSSQL$SQL2008R2:Buffer Manager\Buffer cache hit ratio
\PhysicalDisk(_Total)\Avg. Disk Bytes/Read
\PhysicalDisk(_Total)\Avg. Disk Bytes/Write
\PhysicalDisk(_Total)\Avg. Disk Queue Length
\Processor(_Total)\% Processor Time
參考網址:\Memory\Page Faults/sec
\MSSQL$SQL2008R2:Buffer Manager\Buffer cache hit ratio
\PhysicalDisk(_Total)\Avg. Disk Bytes/Read
\PhysicalDisk(_Total)\Avg. Disk Bytes/Write
\PhysicalDisk(_Total)\Avg. Disk Queue Length
\Processor(_Total)\% Processor Time
http://technet.microsoft.com/zh-tw/library/cc755366(WS.10).aspx
關鍵字:Performance Monitor、Logman、效能監視器、資料收集
2011年3月31日 星期四
Windows 密碼原則設定
最近開始練習Windows作業系統的安裝,也將此電腦加入網域中,但由於沒有特別設定密碼的原則,所以想說來設定一下整個網域的原則設定,但是進入本機安全性原則後,卻發現都被鎖定了,也不能修改了,後來找後一下資源後,終於發現了問題點為何,原來是電腦加入網域後,原則管理會整個的提升,為了避免誤用,所以會將本機安全性原則的部份給鎖定起來,必須透過郡組原則管理來做設定即可進行原則的設定。
路徑如下:
系統管理工具 > 群組原則管理 > 樹系 > 展開網域 -> Default Domain Policy(點一下後按右鍵) > 編輯 > 原則 > Windows 設定 > 安全性設定 > 帳戶原則 > 密碼原則
路徑如下:
系統管理工具 > 群組原則管理 > 樹系 > 展開網域 -> Default Domain Policy(點一下後按右鍵) > 編輯 > 原則 > Windows 設定 > 安全性設定 > 帳戶原則 > 密碼原則
標籤:
OS,
Windows Server
2011年2月11日 星期五
Windwos 32Bit - 找回失去的記憶體
由於最近拿到公司新配的筆記型電腦,而內建是使用Windows 7 專業版 (32bit),但是我的電腦明明就有4G,可是就只能捉到2.92G,因為我的另一台電腦使用的是Windows 2008 R2,所以就沒有這個問題,其實在以前Windows 2003 Server或XP,都可以透過boot.ini加上PAE參數即可,但是這招在Windows 7即然就沒有用了。

為了找回被A走的記憶體,所以找了一下網路資源後發現大家大概都透過ReadyFor4GB的軟體修改來進行,但是發現這個方式好像不保險,因為要透過修改心的方式,所以我又找了另外一種方式,那就是RamDisk,透過只套軟體,不但可以取回被保留的記憶體外,還可利用實體記憶體進行硬碟的模擬,原本網路上大家皆推薦Gavotte_RAMDisk,但可惜的是無法安裝(應該是不支援吧),後來利用SuperSpeed - RamDisk Plus就可以了。
1、安裝完成後,開啟軟體點選下方的記憶體設定。
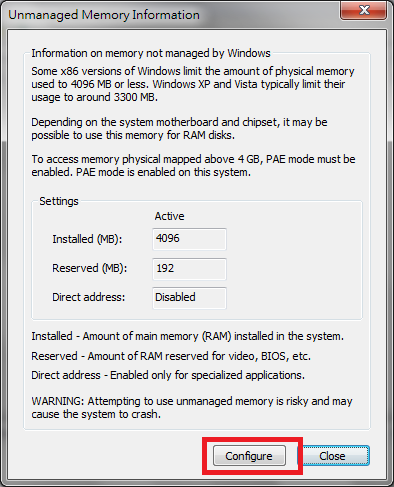
2、由於保留的記憶體為Unmanged,所以請點選此按鈕。
3、勾選啟用[Unmanged Memory]後,下方的兩個選項也就可以勾選,此時系統就會自動偵測,再點選ok即可。
4、最後再依你自已的需求設定虛擬硬碟的大小即可。
做完以上的步驟後,建議大家可以將電腦上的暫存目錄也改設至RamDisk上,這樣你會發現你的電腦效能突飛猛進,而我主要設定三個地方,網頁暫存目錄,系統暫存目錄,還有虛擬記憶體,設定畫面如下,但是由於我的虛擬記憶體大約要3G左右,而我的RamDisk只有1G,所以暫時無法設定,但是我想這個方法也可以利用在資料庫,所以下次在來試一下改善的效能差異吧。
最後當然還是老樣子,測一下大概效能的差異性,我利用了HD_Speed這個軟體來測試實體硬碟與記憶體硬碟的差異性,畫面如下,其實感覺真的有改善滿大的,而且當我在瀏覽網頁的時候,差異真的有感覺,希望大家也來試看看吧。

2011年2月10日 星期四
Unix 與 Linux版本查詢
最近因為工作的關係開始接觸到Unix的平台,由於使用的指令與我記憶中的差異頗大,所以想查一下到底公司使用的是什麼平台,找了一下網路後,發現有三個指令可以進行確認,分別是uname、lsb-release和cat /etc/*-release,先使用uname確認是那一種作業系統,只能知道是Unix或Linux,但是無法知道詳細的套件名稱所以只好利用其的二個指令再進行,後來使用lsb-release後竟發現是不支援的(還真是奇怪,不是所有的Linux系列應該都支援嗎?),最後再使用cat /etc/*-release,答案就出來了,再來就是針對這個套件進行查詢指令即可。
2011年1月27日 星期四
Windows Server 2008 R2與防毒軟體
使用Windows Server 2008 R2已經有一段時間了,但是一直找不到合適的防毒軟體,雖然之前有使用Symantec Endpoint Protection Small Business Edition的試用版,但因為價錢太貴無法負擔,經過幾番尋找終於找到了一個免費而且功能強大的防火牆+防毒的軟體,名稱為Comodo Internet Security,但可惜他從2011/8以後免費版就已沒有內建防毒的功能了,但是大家可以改用他的 Comodo Antivirus,而他的另一套防火牆軟體我也是覺得很實用,在國外的評鑑上是排名第一的,我在外教課時也有介紹過,所以還是給他大力推一下,強烈建議大家使用。
防火牆評鑑排名
參考網址:http://www.matousec.com/projects/proactive-security-challenge/results.php
System Requirements:
相關文章: 如何設定防毒軟體排除SQL Server的相關設定 http://caryhsu.blogspot.com/2012/03/sql-server.html
關鍵字:Windows 2008 R2、Windows Server、Comodo、antivirus
防火牆評鑑排名
參考網址:http://www.matousec.com/projects/proactive-security-challenge/results.php
Comodo Antivirus
URL:http://www.comodo.com/home/internet-security/antivirus.php
System Requirements:
- 32 & 64-bit Windows 7 / Vista / XP SP2
- 128 MB RAM
- 350 MB hard disk space
相關文章: 如何設定防毒軟體排除SQL Server的相關設定 http://caryhsu.blogspot.com/2012/03/sql-server.html
關鍵字:Windows 2008 R2、Windows Server、Comodo、antivirus
訂閱:
文章 (Atom)